NUSA TENGGARA TIMUR — Perusahaan keamanan siber Jamf menemukan installer palsu aplikasi Zoom untuk Mac yang mampu melewati proteksi Gatekeeper milik Apple. Malware bernama CloudSyncD itu tetap memasang Zoom asli, tetapi diam-diam menyisipkan infostealer yang mencuri data pengguna dan mengirimkannya ke server penyerang. Temuan ini menyoroti celah sosial engineering yang belum tertutup di ekosistem macOS.
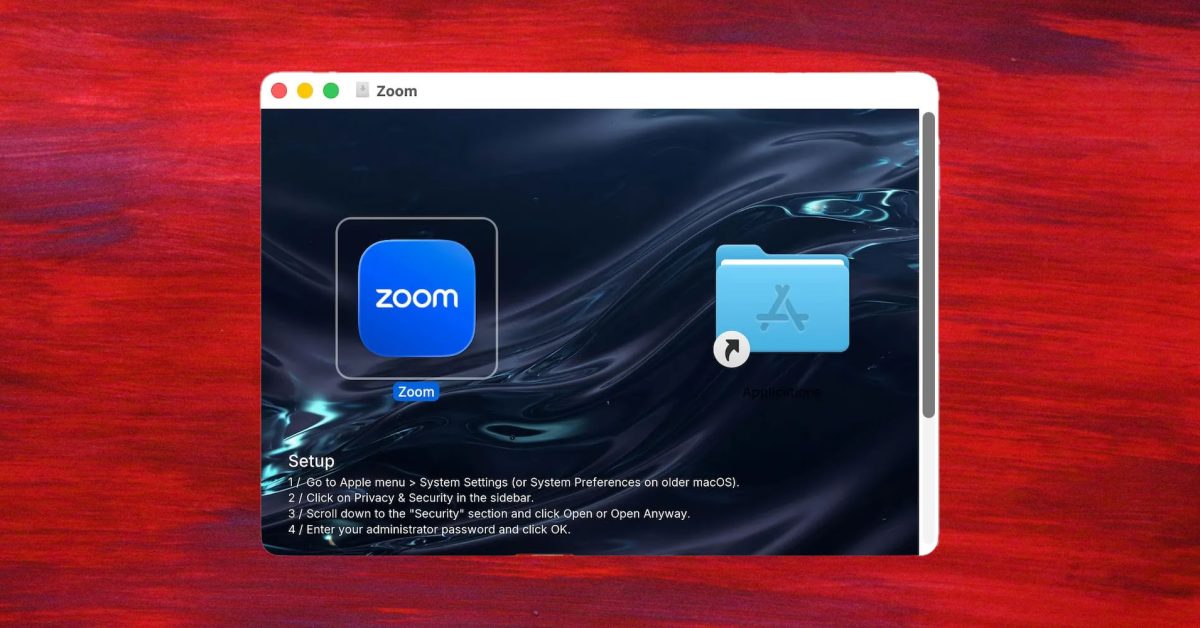
Jamf mengungkap bahwa installer palsu tersebut disebarkan melalui disk image yang dipasang sebagai volume bernama "Zoom". Tampilannya dibuat semirip mungkin dengan installer Mac biasa: ikon aplikasi di sisi kiri, alias ke folder Applications di sisi kanan.
Yang membedakan hanya gambar latar belakangnya. Di sana tertera panduan bernomor bergaya "Setup" yang mengarahkan korban untuk membuka System Settings, masuk ke Privacy & Security, menggulir ke bagian Security, menekan tombol Open Anyway, lalu memasukkan kata sandi administrator.
Bagaimana CloudSyncD Menembus Gatekeeper
Secara default, macOS menolak membuka aplikasi yang belum dinotarisasi Apple. Ada mekanisme manual untuk memaksa aplikasi tetap berjalan, tetapi prosesnya berbelit dan biasanya membuat pengguna curiga.
Malware CloudSyncD memanfaatkan kelemahan itu dengan mengemas instruksi bypass ke dalam gambar latar installer. Korban yang mengikuti panduan tersebut tanpa sadar telah memberikan izin sistem kepada aplikasi berbahaya.
Setelah terpasang, infostealer bekerja merekam data yang dimasukkan pengguna dan mengirimkannya ke server penyerang. Interval pengirimannya cukup agresif, yakni bisa setiap delapan detik.
Zoom Asli Tetap Terpasang
Salah satu trik yang membuat serangan ini sulit disadari adalah malware tetap memasang aplikasi Zoom yang asli. Pengguna bisa saja membuka Zoom dan menggunakannya seperti biasa, tanpa menyadari ada proses lain yang berjalan di belakang.
Pola ini lazim dipakai pelaku untuk menunda deteksi. Selama aplikasi utama berfungsi normal, korban tidak punya alasan memeriksa lebih lanjut apa yang sebenarnya terjadi di sistemnya.
Apa yang Harus Dilakukan Pengguna Mac
- Hanya unduh aplikasi Mac dari Mac App Store resmi atau situs developer yang terpercaya.
- Waspadai installer yang meminta Anda mematikan proteksi Gatekeeper lewat menu Privacy & Security.
- Periksa nama volume disk image sebelum dipasang. Volume dengan nama aplikasi populer tetapi berasal dari sumber tidak jelas patut dicurigai.
- Jika sudah terlanjur memasang, segera ganti kata sandi akun penting dan jalankan pemindaian malware.
Konteks Keamanan macOS
Gatekeeper dirancang Apple sebagai lapisan pertahanan pertama terhadap aplikasi tidak dikenal. Namun, proteksi ini bergantung pada keputusan pengguna saat diminta memberi izin manual. Di titik itulah celah sosial engineering terbuka.
Kasus CloudSyncD menunjukkan bahwa penyerang tidak perlu menembus sistem secara teknis. Mereka cukup meyakinkan pengguna bahwa langkah berisiko adalah bagian dari proses instalasi normal.
Pengguna Mac di Indonesia, termasuk pelaku bisnis digital yang mengandalkan perangkat Apple untuk kerja harian, perlu memperketat kebiasaan mengunduh aplikasi. Verifikasi sumber installer menjadi langkah paling sederhana yang bisa dilakukan sebelum menekan tombol Open Anyway.